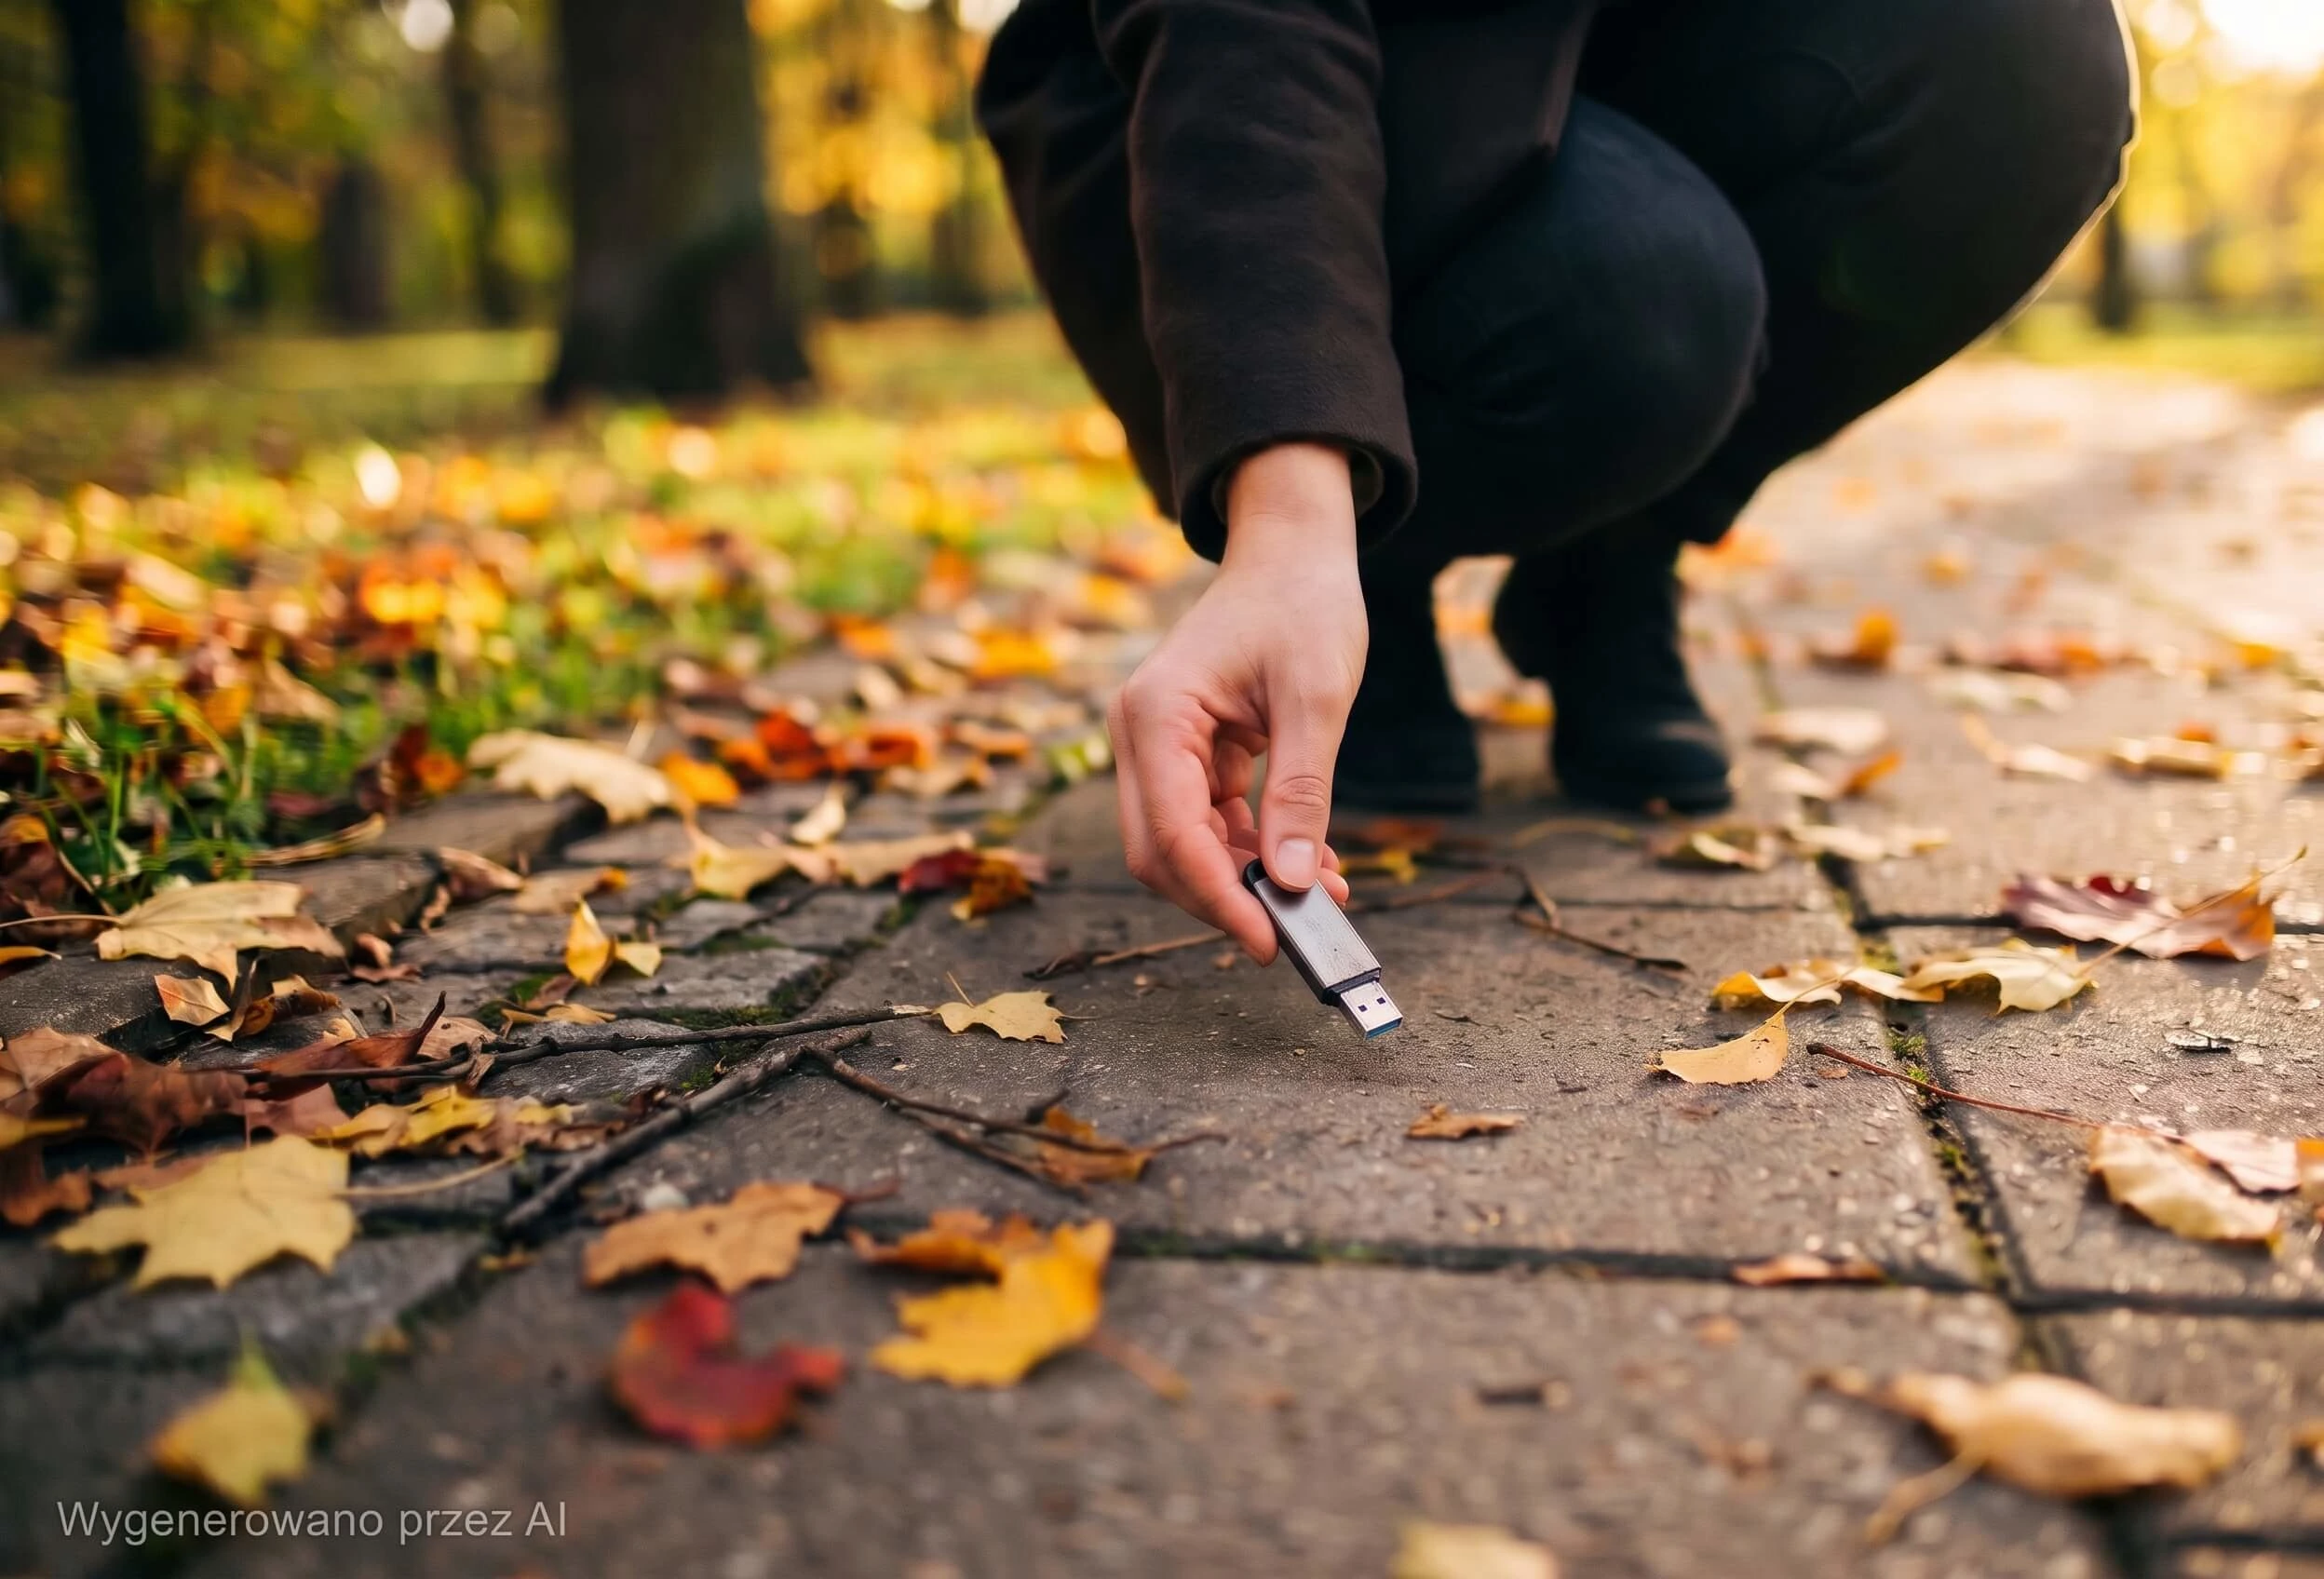
Pendrive znaleziony na korytarzu. Co może pójść nie tak?

Wydawać by się mogło, że w czasach wszechobecnej chmury, pracy na współdzielonych dokumentach i zaawansowanych systemów obiegu dokumentów, pendrive już dawno przeszedł do lamusa. W praktyce urzędowo-biurowej okazuje się, że nośniki USB trzymają się mocno i są powszechnie wykorzystywane w codziennej pracy.
Wyobraź sobie sytuację. Idziesz firmowym korytarzem i widzisz leżący na podłodze pendrive. A może znajdujesz go na parkingu przed budynkiem lub otrzymujesz jako bezpłatny „gadżet reklamowy” na konferencji?
Nie bądź, jak policjant z serialu Mr. Robot, który dał się wrobić Darlene. Zanim podłączysz nośnik do komputera - zatrzymaj się na sekundę. Bo całkiem możliwe, że za chwilę staniesz się ofiarą cyberprzestępców.
Ataki wykorzystujące pozostawione w przypadkowych miejscach nośniki USB nie są nowym pomysłem. Przestępcy celowo podrzucają pendrivy w miejscach, gdzie mogą zostać znalezione przez pracowników firm i instytucji licząc na to, że ktoś podłączy urządzenie do służbowego komputera. Niestety, często okazuje się, że ciekawość znalazcy bierze górę nad zdrowym rozsądkiem. Skutki takiego działania bywają druzgocące - może dojść m. in. do:
- zainfekowania komputera złośliwym oprogramowaniem,
- kradzieży danych,
- przejęcia haseł,
- zaszyfrowania plików przez ransomware,
- uzyskania dostępu do sieci i systemów organizacji.
Duża część tych „lewych” pendrive’ów do tzw. BadUSB. Komputer rozpoznaje urządzenie nie jako pamięć masową, lecz jako klawiaturę. Taka „klawiatura” w ciągu kilku sekund wpisuje dziesiątki poleceń. Może np. pobrać szkodliwy program, utworzyć nowe konto administratora lub wyłączyć część zabezpieczeń.
Jak pendrive niemal położył irański program wzbogacania uranu?
Chyba najsłynniejszym przykładem zainfekowania „firmowych” systemów z wykorzystaniem pendrive był Stuxnet. Robak Stuxnet, który zaatakował irański program nuklearny, rozprzestrzeniał się m. in. za pomocą zainfekowanych pamięci USB. Celem były systemy odizolowane od Internetu, dlatego nośniki przenośne stały się drogą infekcji. Atak doprowadził do uszkodzenia około 1000 (niektóre źródła podają nawet 2000) wirówek wykorzystywanych do wzbogacania uranu. To pokazuje, że nawet sieć odłączona od Internetu nie jest całkowicie bezpieczna, jeśli użytkownicy podłączają nieznane urządzenia USB.
Zainteresowanym tym tematem szczerze polecam film dokumentalny “Zero Days”. To trzymający w napięciu jak najlepszy thriller film prezentujący historię powstania Stuxneta oraz odsłaniający kulisy cyfrowej wojny rządów.
No tak, ale kto podłącza znaleziony pendrive do komputera?
Na logikę mogłoby się wydawać, że nikt już nie podłącza znalezionych pendrive’ów do komputera. Nic bardziej mylnego. Okazuje się, że górę nad zdrowym rozsądkiem bierze nie tylko ciekawość, ale również chęć pomocy innym.
Kilka lat temu badacze z Google, University of Illinois oraz University of Michigan zrobili pewien eksperyment. Rozrzucili prawie 300 pendrive’ów na terenie kampusu uniwersyteckiego. Aż 48% ze znalezionych nośników zostało podłączonych do komputerów przez osoby, które je znalazły. Co ciekawe, aż 68 % osób, które podłączyły pendrive i otwierało znajdujące sią na nim pliki, przyznało w późniejszej ankiecie, że robiło to z zamiarem odnalezienia właściciela.
Więcej informacji o tym eksperymencie możecie przeczytać na stronie Elie Bursztein z Google.
Dane służbowe na pendrive to zły pomysł
Używanie pendrivów nieznanego pochodzenie niesie ogromne ryzyko. Ale nawet urządzenia o pewnej historii i pochodzeniu mogą stać się źródłem poważnych problemów. Przyczyna jest prosta - łatwo taki nośnik zgubić. A jeśli okaże się, że zawartość nie jest zaszyfrowana, to może powstać całkiem spory problem.
W 2018 roku mieszkaniec Londynu znalazł na ulicy pendrive. Podłączył go do komputera w bibliotece i przejrzał jego zawartość. Okazało się, że nośnik zawierał 76 folderów i ponad 1000 plików - oczywiście nie były one zaszyfrowane. Wśród plików znalazły się m. in.:
- harmonogram patroli, który służył do ochrony lotniska Heathrow przed atakami terrorystycznymi,
- dokładną trasę, którą przemierzała królowa, korzystając z lotniska i środki bezpieczeństwa zastosowane w celu jej ochrony,
- mapy z zaznaczonymi kamerami monitoringu oraz siecią tuneli i szybów ewakuacyjnych połączonych z Heathrow Express,
- drogi i zabezpieczenia dla ministrów i zagranicznych dygnitarzy,
- dokumenty identyfikacyjne funkcjonariuszy.
Lotnisko Heathrow zostało ukarane grzywną w wysokości 120 000 funtów.
Więcej informacji na stronie BBC
4 zasady, które warto pamiętać
W takim razie jak sobie radzić, jak żyć? Najlepiej zablokować w firmie możliwość korzystania z pendrive. Jeśli jest to z różnych przyczyn niemożliwie trzeba po prostu być ostrożnym. Minimum to 4 poniższe zasady:
- Zasada ograniczonego zaufania: Nigdy nie podłączaj znalezionych nośników do komputera służbowego (ani prywatnego).
- Uważaj na „gadżety reklamowe” z konferencji: Odpuść sobie pendrive reklamowe, oferowane na spotkaniach, konferencjach itp.
- Rozdziel strefę prywatną i służbową: nie podłączaj do służbowego sprzętu prywatnych nośników lub nośników przekazanych przez koleżanki lub kolegów z pracy. Jeśli taki pendrive zawiera złośliwe oprogramowanie, to możesz zainfekować nim zasoby służbowe.
- Nie umieszczaj na nośnikach przenośnych danych chronionych: łatwo taki nośnik zgubić, a skutki utraty niezaszyfrowanych danych mogą być bardzo dotkliwe.